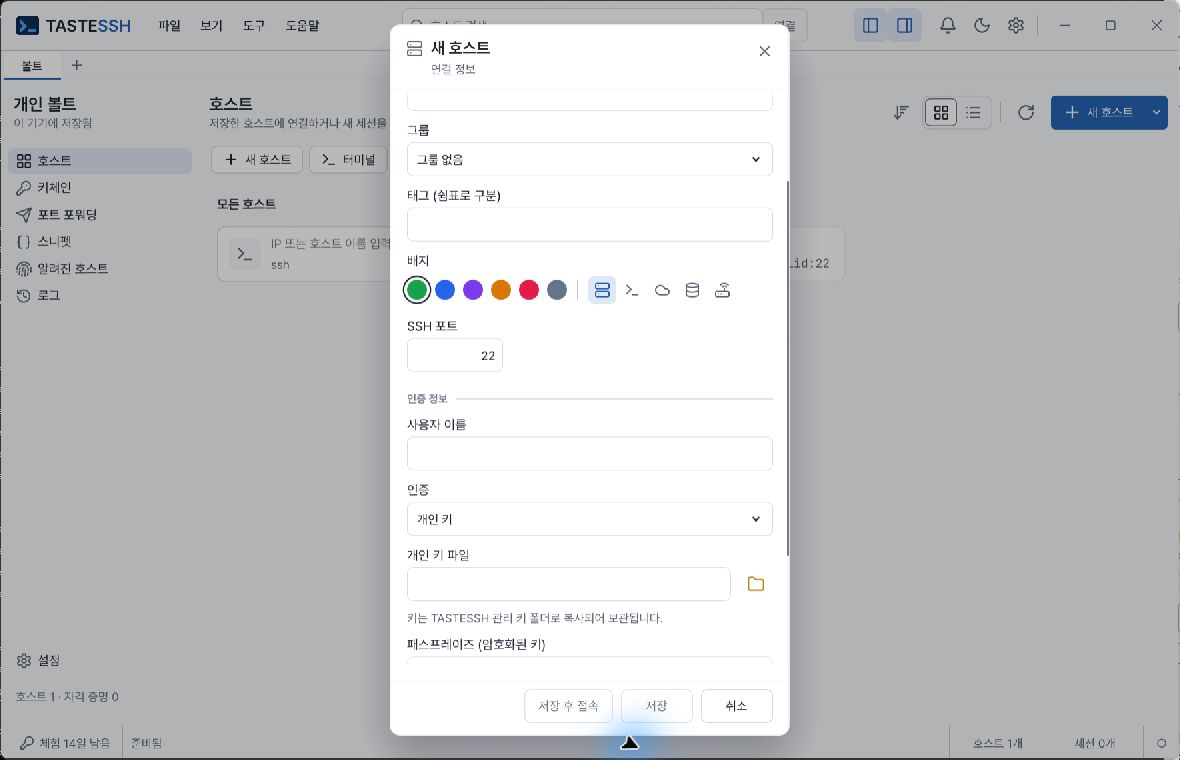
L’immagine spiega i campi, senza chiavi private o passphrase reali.
Prepara privata autorizzata, pubblica registrata sul server, utente e passphrase se cifrata.
Per una chiave gestita scegli l’elemento registrato. Prima di sostituire/eliminare una condivisa, controlla gli host referenti. File privato, metadati Vault e archivio segreti OS sono distinti; il blocco app non cifra tutto.
L’agente deve essere attivo e contenere la chiave. Per generazione/importazione, installazione pubblica, certificati ed enumerazione agenti usa CLI. Per domande aggiuntive verifica fonte/server e rispondi nell’app.
Il risultato atteso è autenticazione e terminale. Se fallisce, controlla account, pubblica installata, formato privato, passphrase, agente e policy.
Gestisci le identità in Portachiavi, poi collegale all’host. Password e passphrase usano l’archivio OS. Per file di chiave gestisci anche posizione e permessi.
Spostarsi di apparecchio non prepara automaticamente credenziali: controlla portachiavi OS, file e agente. Prima di eliminare verifica gli host che usano l’elemento.
Host noti gestisce le chiavi fidate. Importa known_hosts solo da file attendibile.
Una chiave cambiata blocca la connessione. Verifica reinstallazione/rotazione o server errato/attacco e aggiorna solo il necessario. Non svuotare tutti gli host né fidarti indiscriminatamente per togliere l’errore.
Se la destinazione non è diretta usa catena o proxy dell’host. Verifica separatamente account, chiavi e diritti del salto e del finale. Accedere all’intermedio non esenta dalla verifica finale.
