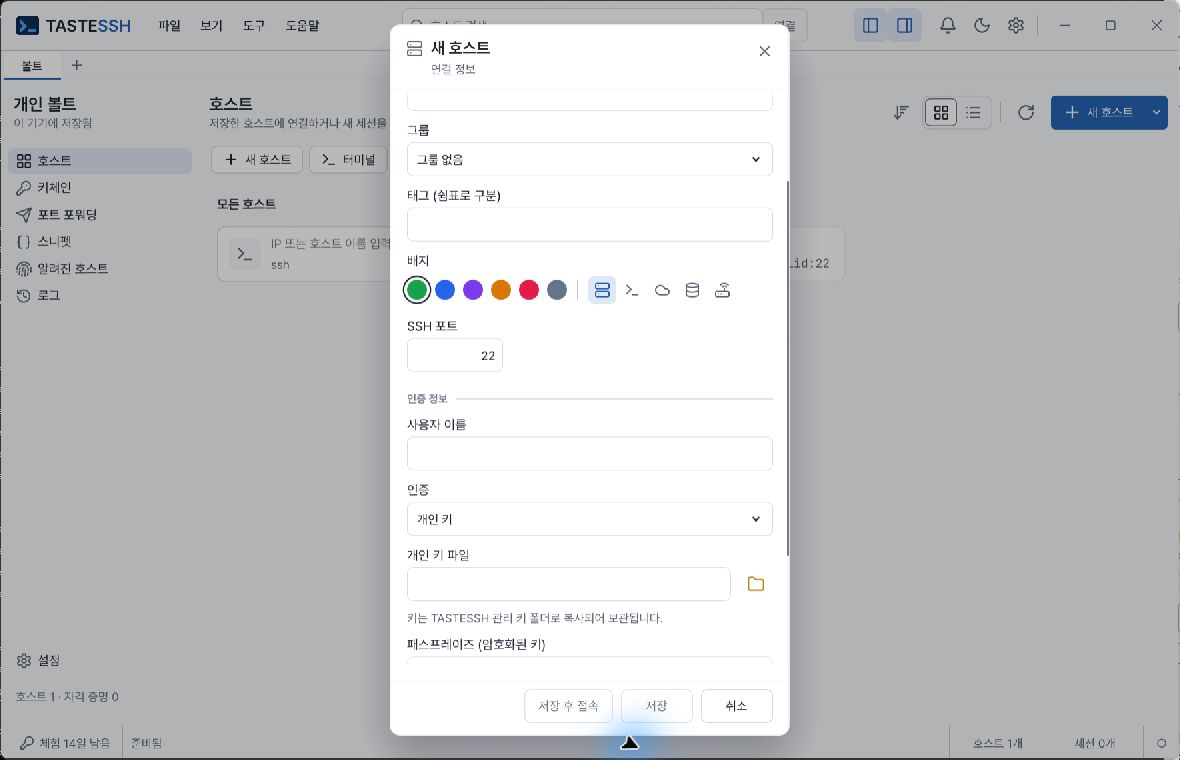
画面は入力例であり、実際の秘密鍵やパスフレーズは含みません。
使用を許可された秘密鍵、サーバー登録済み公開鍵、ユーザー名、暗号化鍵ならパスフレーズを準備します。
登録済みの管理鍵では該当キーチェーン項目を選びます。他のホストも使う鍵を交換・削除するときは参照関係を確認してください。秘密鍵ファイル、Vault メタデータ、OS の秘密ストアは別物で、アプリロックが全部を暗号化するわけではありません。
SSH エージェント認証には、エージェントが実行中で鍵が読み込まれている必要があります。生成・取り込み・公開鍵設置・証明書・エージェント列挙などの詳細管理は CLI ヘルプを参照します。追加認証の質問には、出所とサーバーを確認して応答してください。
期待する結果は認証成功とターミナル表示です。失敗ならサーバーアカウント、公開鍵登録、鍵形式、パスフレーズ、エージェント、サーバー方針を照合します。
キーチェーンで認証項目を管理し、ホストの認証設定へ関連付けます。パスワードと鍵のパスフレーズは OS の資格情報ストアを使います。鍵ファイルでは元ファイルの場所と権限も管理してください。
端末を変えても認証情報は自動で揃いません。各端末の OS キーチェーン、鍵ファイル、SSH エージェントを確認します。鍵や認証を消す前に、使用するホストを確認します。
既知のホストは信頼したサーバー鍵を管理します。既存の known_hosts を取り込む際は、信頼できるファイルか確認してください。
登録済みサーバーの鍵が変わると接続をブロックします。サーバー再導入・鍵交換か、誤接続・攻撃の可能性かを確認して必要な項目だけ更新します。エラー回避のため全履歴を消したり、新しい鍵を無条件に信頼しないでください。
直接届かない接続先には、ホスト編集のチェーンかプロキシを使います。中継と最終サーバーのアカウント・鍵・権限を個別に確認します。中継へ接続できたからといって最終サーバーのホスト鍵確認を省略しないでください。
