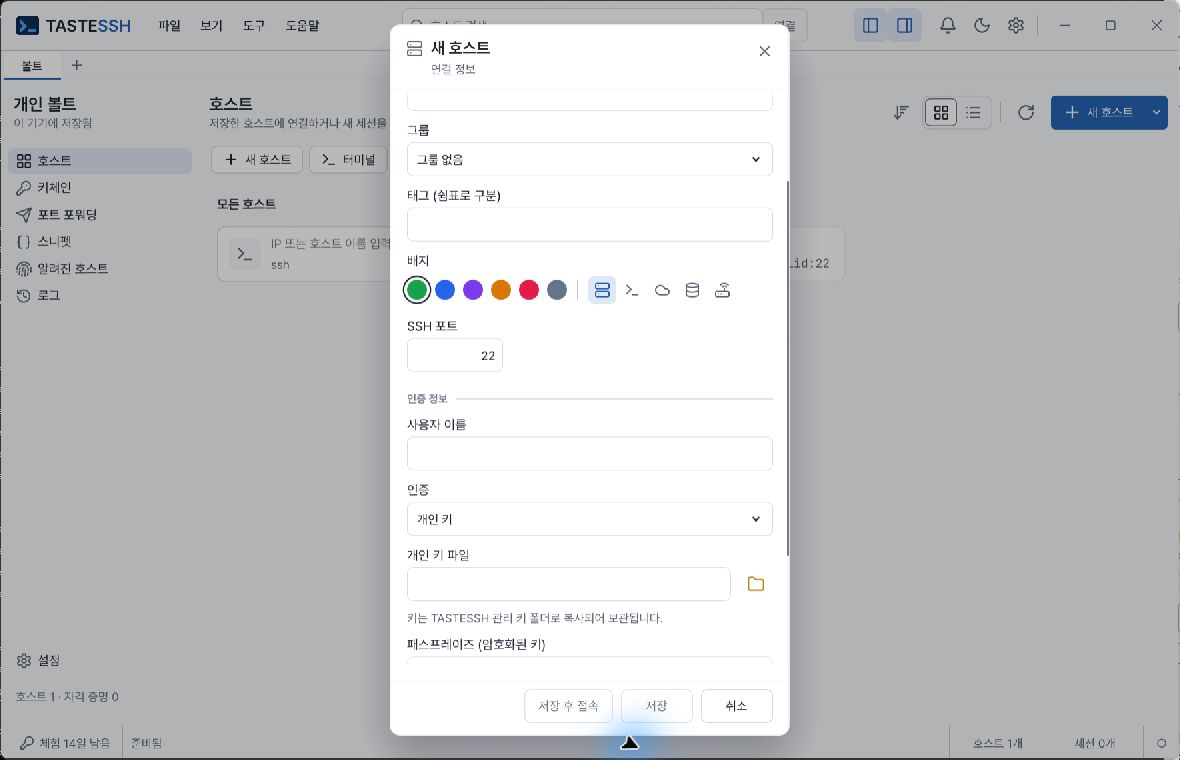
Die Ansicht zeigt Eingabefelder, keine echten privaten Schlüssel oder Passphrasen.
Vorbereitung: berechtigt nutzbare private Schlüsseldatei, auf dem Server registrierter öffentlicher Schlüssel, Benutzername und bei Verschlüsselung Passphrase.
Für bereits verwaltete Schlüssel den passenden Schlüsselbundeintrag wählen. Vor Austausch/Löschung von auch anderswo verwendeten Schlüsseln Referenzen prüfen. Schlüsseldatei, Vault-Metadaten und OS-Geheimnisspeicher sind verschieden; App-Sperre verschlüsselt nicht alles.
SSH-Agent benötigt laufenden Agenten mit geladenem Schlüssel. Detaillierte Erzeugung/Import, öffentliche Installation, Zertifikate und Agent-Auflistung siehe CLI-Hilfe. Zusätzliche Serverfragen über App-Authentifizierung beantworten, aber Herkunft/Server prüfen.
Erwartet werden erfolgreiche Authentifizierung und Terminal. Bei Fehlern Serverkonto, öffentliche Registrierung, Dateiformat, Passphrase, Agent und Serverrichtlinie vergleichen.
Verwalten Sie Einträge im Schlüsselbund und ordnen Sie sie in Host-Authentifizierung zu. Passwort/Schlüsselpassphrase nutzt den OS-Zugangsspeicher. Bei Schlüsseldateien auch Originalort und Rechte verwalten.
Gerätewechsel stellt Zugangsdaten nicht automatisch bereit. Prüfen Sie gerätespezifischen Schlüsselbund, Dateien und Agenten. Vor Löschung zugehörige Hosts prüfen.
Bekannte Hosts verwaltet vertrauenswürdige Serverkeys. Prüfen Sie vorhandene known_hosts vor Import auf Vertrauenswürdigkeit.
Ändert ein registrierter Server seinen Schlüssel, wird blockiert. Prüfen Sie Neuinstallation/Austausch, falsches Ziel oder Angriff und aktualisieren Sie nur nötige Einträge. Nicht alle bekannten Hosts löschen oder neue Keys blind akzeptieren, nur um Fehler zu beseitigen.
Für nicht direkt erreichbare Ziele Host-Verbindungskette/Proxy verwenden. Konten, Schlüssel und Rechte von Zwischen- und Endserver getrennt prüfen. Erfolgreicher Zwischenzugriff ersetzt keine Hostschlüsselprüfung des Endservers.
