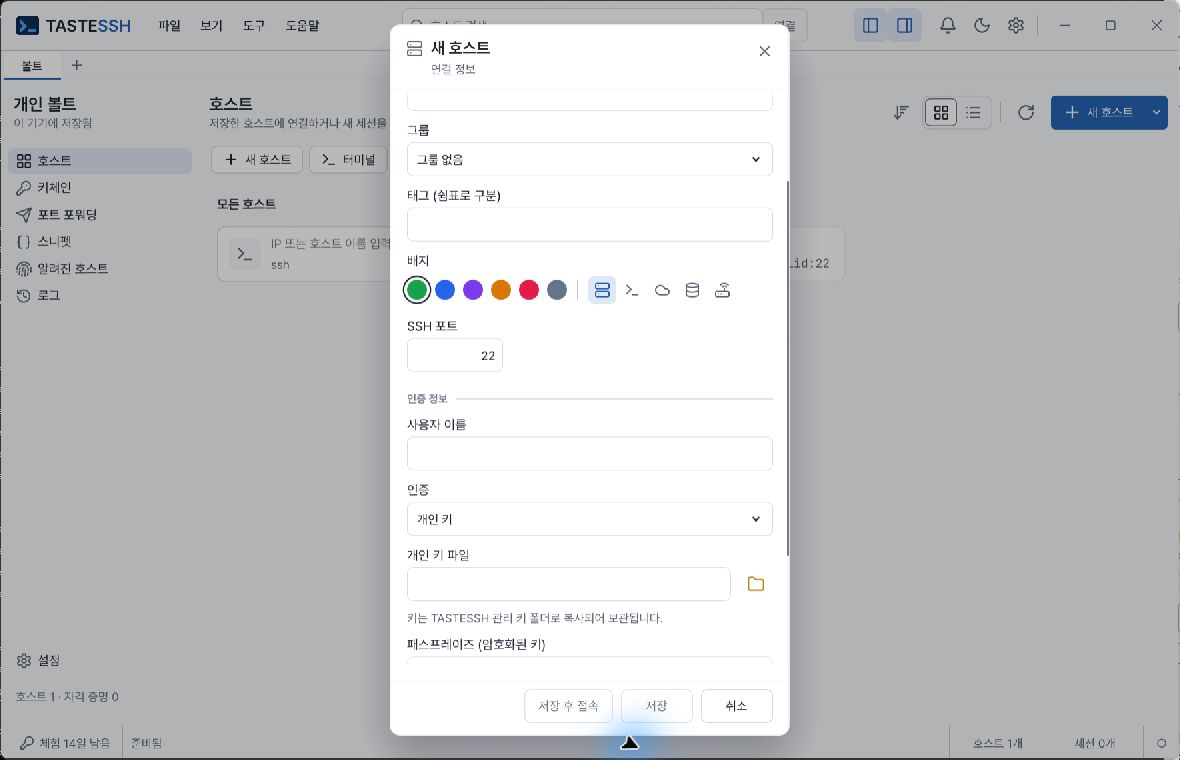
此图仅示范输入项目,不含真实私钥或口令。
准备有权使用的私钥文件、已注册在服务器的公钥、用户名,以及加密密钥所需口令。
使用已注册的受管密钥时,选择对应钥匙串项目。替换或删除其他主机也在使用的密钥时,先确认引用关系。私钥文件、Vault 元数据和 OS 秘密存储各不相同,应用锁不会加密所有这些资料。
SSH 代理认证要求代理正在运行且已加载要使用的密钥。密钥创建、导入、公钥安装、证书与代理枚举等详细管理功能请参阅 CLI 帮助。服务器发来额外认证问题时,响应应用的认证提示,但先确认问题来源和服务器。
预期结果为认证成功且显示终端。失败时核对服务器账号、公钥注册、密钥文件格式、口令、代理和服务器策略。
在钥匙串中管理认证项目,再在主机认证设置中关联。密码与密钥口令使用操作系统凭据存储。使用密钥文件时,也须管理原始文件的位置与访问权限。
换到其他设备并不意味着认证信息自动准备妥当。请检查各设备的 OS 钥匙串、密钥文件和 SSH 代理。删除密钥或认证项目前,先确认使用它的主机。
已知主机用于管理已信任的服务器密钥。导入既有 known_hosts 文件时,请确认来源可信。
已注册服务器的密钥变化时会阻止连接。先确认是服务器重装或换密钥,还是错误连接或攻击风险,再仅更新所需项目。不要为消除错误而删除全部已知主机,或无条件信任新密钥。
不能直接访问目标时,使用主机编辑中的连接链或代理设置。请分别确认跳板服务器与最终服务器的账号、密钥和权限。不要因为中间服务器可连接,就省略最终服务器的主机密钥确认。
