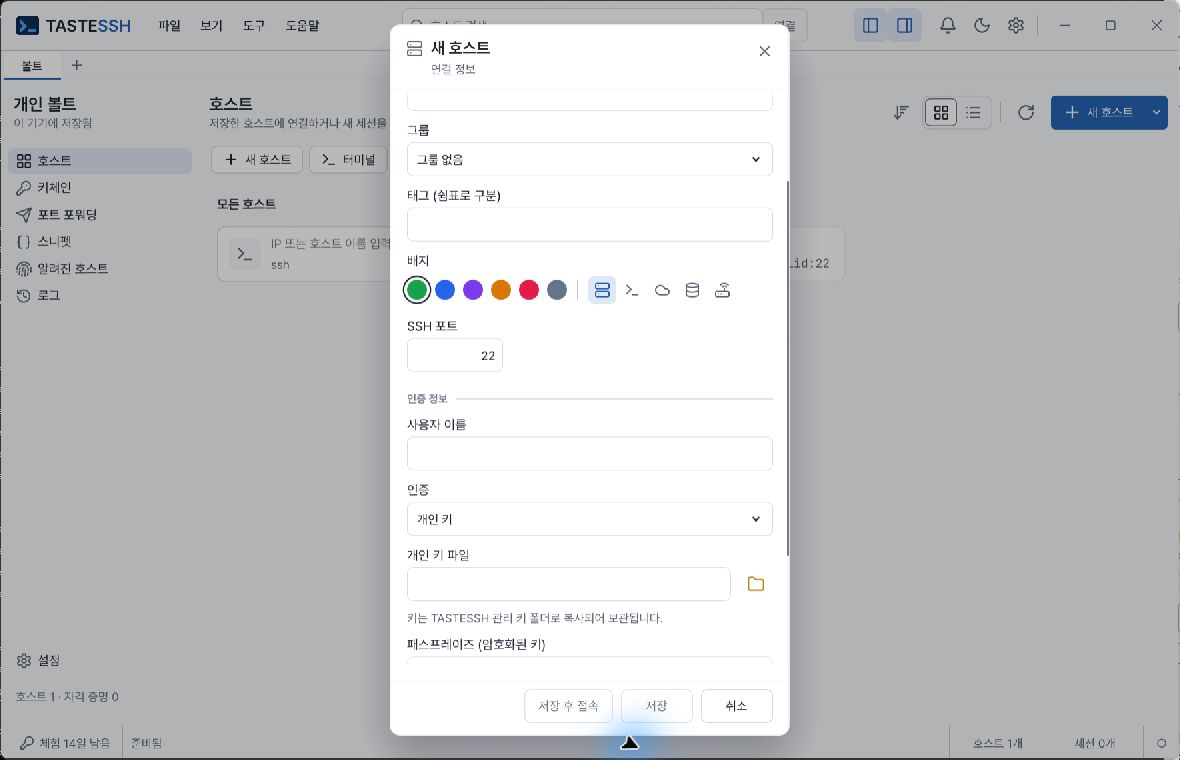
L’image explique les champs et ne contient aucune clé privée ni phrase secrète réelle.
Préparez une clé privée que vous êtes autorisé à utiliser, sa clé publique enregistrée sur le serveur, le nom d’utilisateur et la phrase secrète si la clé est chiffrée.
Pour une clé gérée déjà enregistrée, choisissez son entrée de trousseau. Avant de remplacer/supprimer une clé partagée avec d’autres hôtes, vérifiez ses références. Fichier privé, métadonnées du coffre et stockage secret OS sont distincts ; le verrouillage de l’application ne chiffre pas tout.
L’agent SSH doit être actif et contenir la clé voulue. Consultez la CLI pour création/import de clés, installation des clés publiques, certificats et énumération d’agents. Si le serveur demande des réponses supplémentaires, vérifiez leur provenance et le serveur avant de répondre dans l’application.
Le résultat attendu est l’authentification et le terminal. Sinon, comparez compte serveur, clé publique installée, format privé, phrase secrète, agent et politique serveur.
Gérez les entrées dans Trousseau, puis associez-les aux réglages d’authentification de l’hôte. Mots de passe et phrases secrètes utilisent le coffre d’identifiants système. Pour un fichier de clé, gérez aussi son emplacement et ses droits.
Changer d’appareil ne prépare pas automatiquement l’authentification. Vérifiez trousseau OS, fichiers et agent sur chaque appareil. Vérifiez les hôtes utilisateurs avant suppression d’une clé ou entrée.
Hôtes connus gère les clés serveur de confiance. N’importez un fichier known_hosts qu’après avoir vérifié sa fiabilité.
Un changement de clé enregistrée bloque la connexion. Déterminez s’il s’agit d’une réinstallation/rotation ou d’une mauvaise destination/attaque, puis mettez à jour seulement les entrées nécessaires. Ne videz pas tous les hôtes connus et ne faites pas confiance aveuglément pour effacer l’erreur.
Si la cible n’est pas accessible directement, utilisez chaîne de connexion ou proxy dans l’édition de l’hôte. Vérifiez séparément comptes, clés et droits du relais et de la cible finale. L’accès au relais ne dispense pas de vérifier la clé d’hôte finale.
