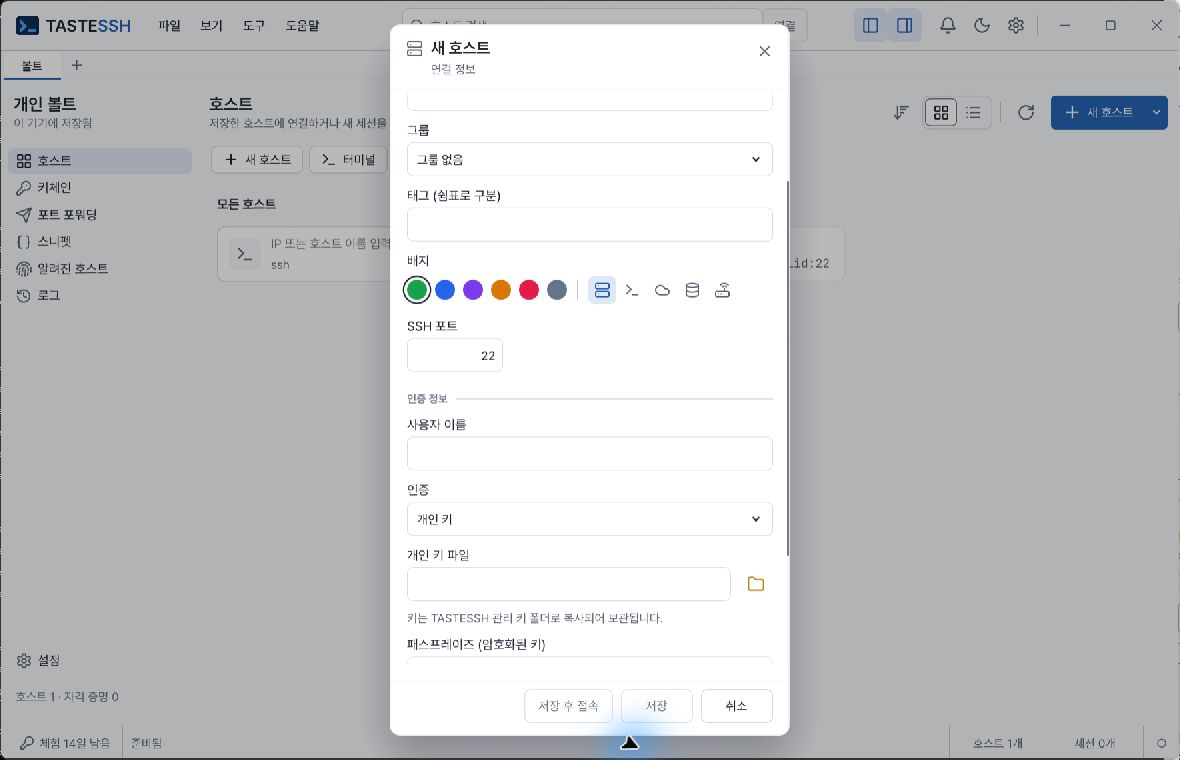
La pantalla es un ejemplo de campos de entrada; no incluye claves privadas ni frases de paso reales.
Prepare una clave privada que tenga permiso de utilizar, la pública registrada en el servidor, el usuario y, para claves cifradas, la frase de paso.
Para una clave gestionada ya registrada, seleccione su entrada del llavero. Antes de reemplazar o borrar una utilizada por otros hosts, compruebe sus referencias. Archivo de clave, metadatos Vault y almacén de secretos del sistema son distintos; el bloqueo de la app no los cifra todos.
La autenticación por agente exige un agente en ejecución con la clave cargada. Consulte CLI para generar/importar claves, instalar públicas, administrar certificados y enumerar agentes. Responda a preguntas adicionales del servidor mediante los avisos de autenticación de la app, pero compruebe origen y servidor.
Se espera autenticación correcta y aparición del terminal. Si falla, contraste cuenta, registro de clave pública, formato, frase de paso, agente y política del servidor.
Administre entradas en Llavero y asócielas en la autenticación del host. Contraseñas y frases de clave usan el almacén de credenciales del sistema. Con archivos de clave, gestione también su ubicación original y permisos.
Trasladarse a otro dispositivo no prepara automáticamente las credenciales. Compruebe llavero, archivos de clave y agente de cada dispositivo. Antes de eliminar una clave o entrada, compruebe qué hosts la utilizan.
Hosts conocidos administra claves de servidor en las que confió. Antes de importar un known_hosts existente, verifique que sea confiable.
Si cambia la clave de un servidor registrado, se bloquea la conexión. Determine si fue reinstalación/rotación, destino equivocado o posible ataque, y actualice solo las entradas necesarias. No borre todos los hosts ni confíe indiscriminadamente en claves nuevas para ocultar un error.
Si no alcanza directamente el destino, use cadena o proxy en el editor. Compruebe por separado cuentas, claves y derechos del intermediario y del servidor final. Poder conectar al intermediario no justifica omitir la verificación de la clave del servidor final.
